VPN macOS 常见问题与排查 202610
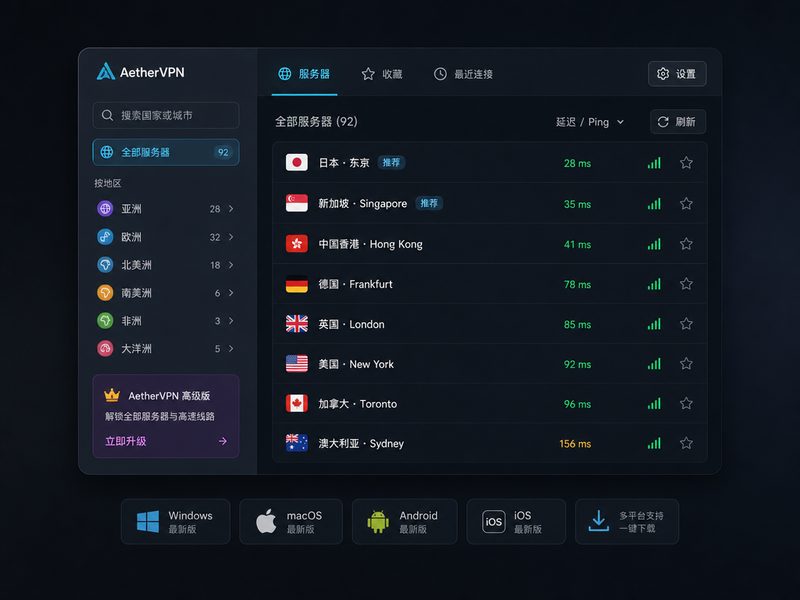
在 macOS 系统上使用 VPN 经常会遇到连接失败、DNS 泄漏或权限被拦截等棘手问题。截至2026年10月,苹果对 macOS 系统的底层网络扩展与隐私权限管理进一步收紧。本文针对 macOS 平台深度解析各类常见故障的排查逻辑,对比传统客户端的痛点,助您快速恢复极速、安全的加密网络环境。
随着 macOS 系统版本的更迭,苹果在安全机制和网络扩展(Network Extension)上的管控日趋严格。许多跨平台用户在 Windows、Android、iOS 上运行顺畅的配置,移至 Mac 后往往会因为系统内核权限、证书信任或路由表冲突而导致连接受阻。如何高效诊断并排除这些故障,是保障数字隐私与高效办公的核心所在。
macOS 网络扩展与系统权限拦截排查
在 macOS 最新稳定版中,许多用户在首次启动 AetherVPN 等客户端时,常会遇到“系统扩展已被阻止”的提示。这是因为 macOS 默认启用了严格的内核态安全策略。排查此问题时,切勿盲目重装客户端。正确的做法是进入“系统设置”中的“隐私与安全性”面板,向下滚动找到“安全性”区域,点击允许由认证开发者加载系统扩展。此外,若使用基于 Packet Tunnel Provider 的现代架构,还需在弹出的本地网络权限请求中手动点选“允许”,否则虚拟网卡将无法正常创建加密隧道,导致握手阶段无限超时。
连接看似成功但实际流量未走代理的故障诊断
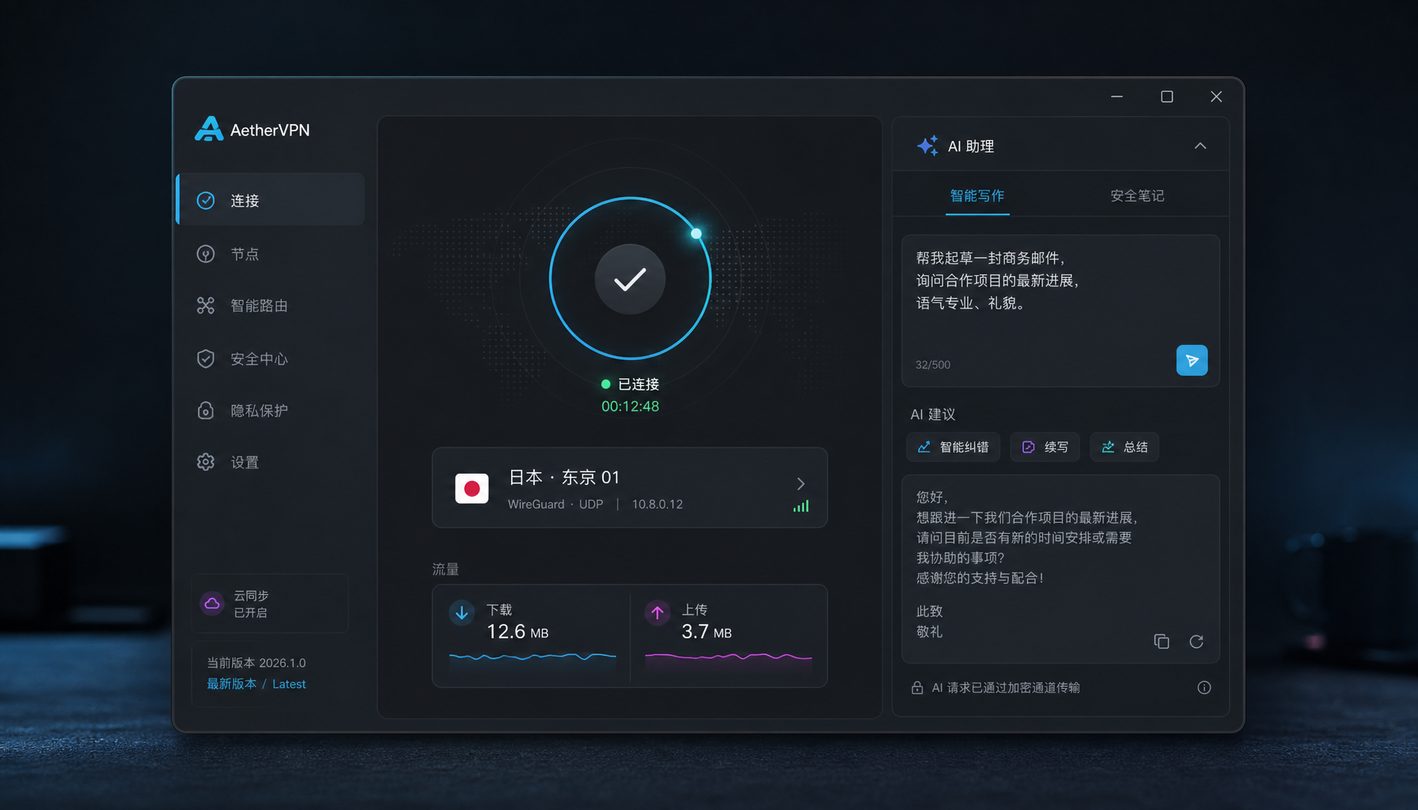
一个极为典型的排查场景是:客户端界面显示已成功连接至香港或美国的高速节点,但本地浏览器访问特定海外网站时依然提示超时或检测到真实 IP。这通常由 macOS 的 DNS 缓存污染或 DNS 泄露(DNS Leak)引起。由于 macOS 的 mDNSResponder 进程会激进地缓存本地路由信息,建议在终端中执行强制刷新命令(如 dscacheutil -flushcache)。同时,应检查客户端是否启用了 Kill Switch(断网急停)与全局路由接管,确保所有 UDP/TCP 请求均被正确重定向至自适应最优路由,防止因本地运营商 DNS 强行劫持而导致的隐私暴露。
多系统协同下的配置文件冲突与端口占用
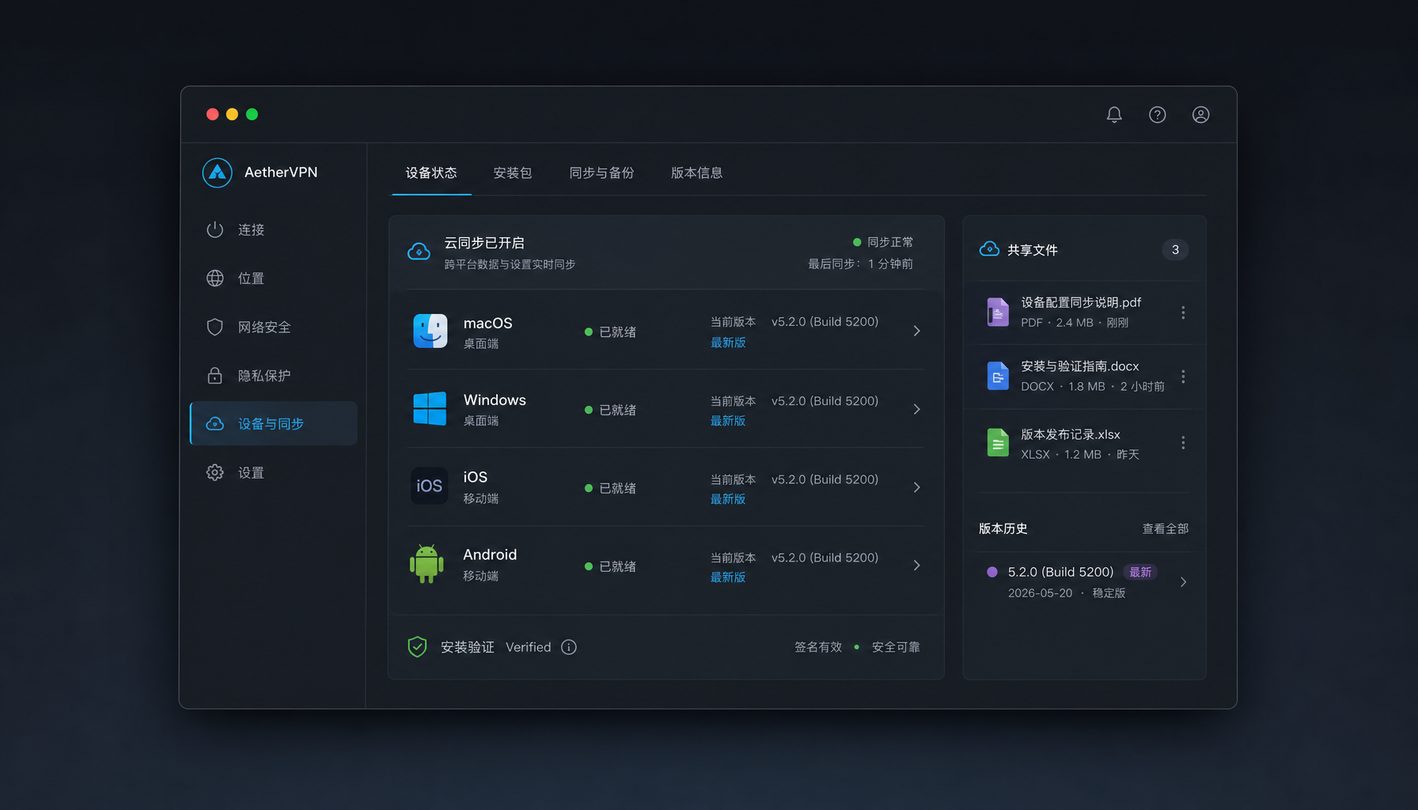
对于同时管理 Windows 工作站与 macOS 笔记本的多系统用户而言,网络配置文件的冲突是导致连接不稳定的隐形杀手。部分第三方代理工具或本地抓包软件在后台残留的守护进程,会占用 VPN 客户端所需的本地代理端口(如 1080 或 7890 端口)。在 macOS 终端中,可通过 lsof -i :端口号 命令排查并清理冲突进程。保持 AetherVPN 客户端为当前最新版,能够有效利用其纯内存运行和动态端口避让机制,彻底摆脱跨设备配置残留所带来的困扰。
网络高延迟与丢包率异常的底层硬件加速排查
当在 macOS 上进行跨国远程协作或游戏时,若发现延迟剧烈波动,不能简单归咎于远程节点带宽不足。部分 Mac 机型的 Wi-Fi 模块与蓝牙存在频段干扰,或者系统的“低数据模式”与 iCloud 私密中继被意外激活,均会干扰 VPN 的底层加密封装。排查时建议暂时关闭蓝牙或切换至 5GHz Wi-Fi 频段。配合专线级路由重构的 AetherVPN 节点,能够绕过拥堵的公网骨干网,大幅降低丢包率,为主机及桌面端提供极佳的连接稳定性。
常见问题
为什么我的 Mac 在升级系统后,原有的 VPN 客户端会频繁闪退?
这通常是因为旧版客户端的动态链接库或网络扩展不兼容最新的 macOS 系统架构。建议前往官方下载中心获取最新版客户端,其底层已针对最新系统进行了深度适配与重构。
在 Mac 上开启 VPN 后,公司的内网打印机或局域网共享无法访问怎么处理?
您可以检查客户端的“局域网设备访问”或“绕过本地路由”选项是否开启。允许局域网直连后,在连接全球节点的同时,仍可正常访问局域网内的打印机和NAS设备。
公共 Wi-Fi 环境下使用 Mac 连接 VPN 总是频繁断开,如何优化?
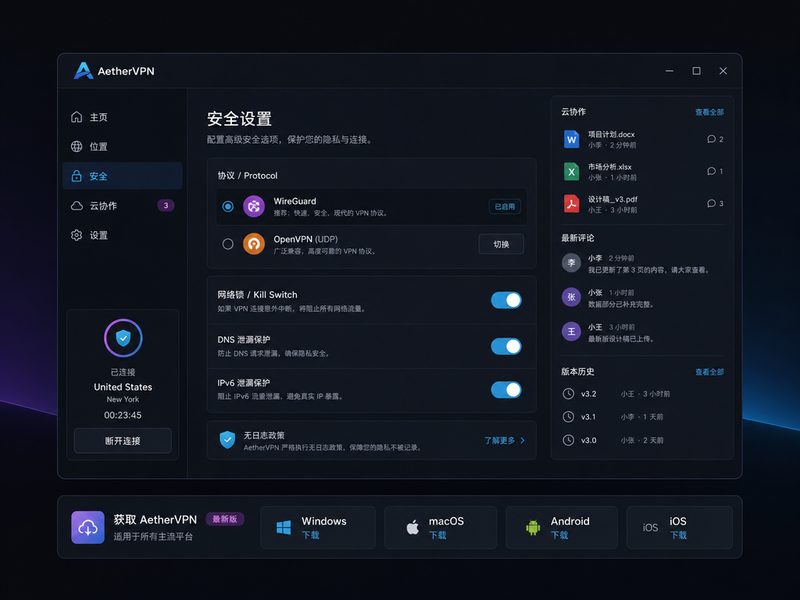
公共热点往往存在强制认证网页或频繁的丢包重传。建议在客户端中开启无日志模式与抗封锁自适应混淆协议,并开启 Kill Switch 阻断功能,防止网络抖动时真实 IP 泄漏。
总结
想要彻底告别 macOS 上的网络连接烦恼?立即访问 AetherVPN 下载中心,获取最新全平台客户端,体验军工级加密与极速稳定的全球节点网络。
相关阅读:VPN macOS 常见问题与排查 202610,VPN macOS 常见问题与排查 202610使用技巧,VPN Windows 常见问题与排查 202610